

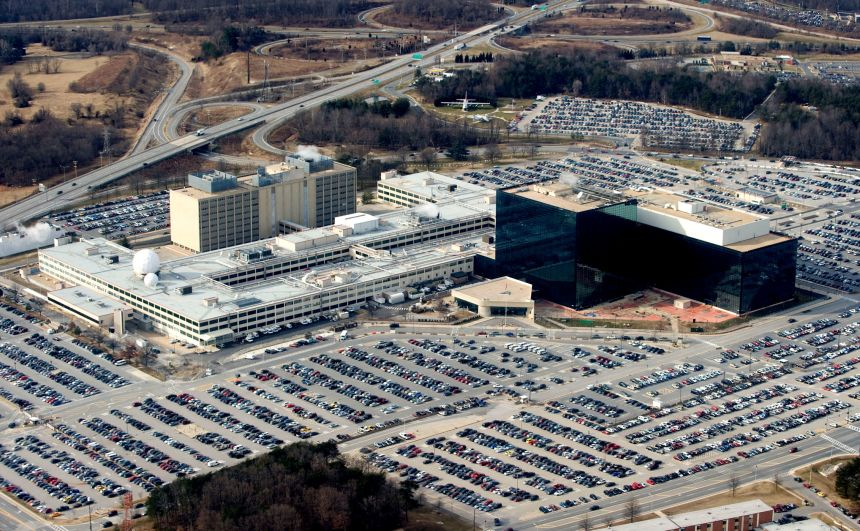
Le 17 novembre, le réseau de communication interne hautement confidentiel de la National Security Agency (NSA) américaine, baptisé « NSANet », a subi une panne temporaire affectant certains systèmes internes. L'agence a mis en place, à titre provisoire, des horaires d'arrivée échelonnés pour son personnel sur site. La NSA, tout comme le directeur du renseignement national, ont affirmé qu'aucun élément ne suggère, à ce stade, une attaque externe contre le réseau. L'incident a été attribué à l'application d'un correctif logiciel lors d'opérations de maintenance courante, tandis que les capacités opérationnelles liées aux missions critiques sont restées intactes. Selon plusieurs analystes, si l'impact à court terme demeure gérable, cet incident — qui s'ajoute à une série de pannes récentes sur des systèmes critiques — met une nouvelle fois en lumière la vulnérabilité de l'infrastructure numérique américaine, soumise à la pression d'une « dette technique » et à des contraintes de maintenance complexes.
D'après divers rapports médiatiques, NSANet constitue le réseau central utilisé par les employés de la NSA pour transmettre des informations confidentielles, y compris des renseignements classés « secret défense ». À la suite de la panne, le siège de l'agence, situé à Fort Meade (Maryland), a temporairement activé un protocole d'alerte de niveau « jaune », imposant au personnel dont les tâches ne présentaient pas un caractère d'urgence des horaires d'arrivée décalés. Dans une déclaration officielle, la NSA a évoqué une « baisse temporaire des performances survenue lors d'une opération de maintenance programmée ». Si certains systèmes internes ont été touchés, l'agence a précisé que « les capacités opérationnelles critiques sont restées pleinement fonctionnelles », soulignant par ailleurs que le système bénéficie d'une architecture redondante à plusieurs niveaux. Le directeur du renseignement national a précisé que l'incident était lié à l'application d'un correctif visant une vulnérabilité critique dans le langage PHP, découverte le mois dernier. Cette faille, qui a affecté environ 70 % des sites web à travers le monde, a fait l'objet d'une analyse accélérée — incluant l'identification et l'exploitation — grâce à des outils d'intelligence artificielle. Après l'application du correctif, certains systèmes n'ont pas redémarré comme prévu.
Les analystes estiment, dans l'ensemble, que l'impact concret à court terme reste limité. Un ancien haut responsable de la NSA a souligné que NSANet s'apparente davantage à un « réseau de réseaux », rendant une interruption totale relativement peu probable. Pour les besoins en renseignement hautement prioritaires, ainsi que pour les communications d'urgence avec le président Trump — actuellement en visite en Asie —, le système bascule automatiquement sur des canaux de secours ; la sécurité nationale et les processus décisionnels ne se trouvent donc pas immédiatement compromis. Un autre analyste du renseignement a ajouté que cette panne est davantage susceptible d'entraver l'analyse quotidienne et l'efficacité de la collaboration interne que les capacités de surveillance sur le terrain ou les systèmes d'alerte. Le réseau de partage de renseignements « Five Eyes » n'a pas été affecté.
Toutefois, plusieurs experts en cybersécurité ont souligné la portée de cet incident en tant qu'avertissement. Un chercheur au sein d'un groupe de réflexion basé à Washington a déclaré : « Lorsqu'une agence de renseignement américaine, parmi les plus avancées, voit son propre réseau confidentiel tomber en panne à la suite d'une opération de mise à jour, cela ébranle la confiance extérieure dans les capacités de défense des réseaux des États-Unis. » Un ancien responsable de la Cybersecurity and Infrastructure Security Agency (CISA) a fait remarquer que, si rien ne prouve pour l'instant qu'il existe un lien entre cet incident à la NSA et d'autres événements récents — tels que la panne du système de gestion des vols de la FAA, les interruptions de services Microsoft ou les problèmes rencontrés par des institutions bancaires —, l'ensemble illustre un fait marquant : « Presque tous les aspects critiques de notre vie dépendent étroitement de systèmes numériques ; or, bon nombre des technologies sous-jacentes sont en service depuis plus d'une décennie et traînent une dette technique considérable. » Certains analystes estiment que l'intelligence artificielle, en accélérant la découverte de vulnérabilités, pousse les institutions du monde entier à se précipiter pour appliquer des correctifs, un processus qui peut, en soi, devenir une nouvelle source de risque.
Plus fondamentalement, les analystes s'accordent à dire qu'il s'agit d'un incident technique maîtrisable, ayant peu d'impact direct sur la sécurité nationale à court terme. Il constitue néanmoins un signal d'alarme : même les institutions les mieux dotées et les plus sécurisées ne peuvent totalement éviter les interruptions liées à la maintenance, aux mises à jour ou à des dépendances complexes, dans un monde hautement numérisé. Trouver un équilibre entre la « correction rapide des vulnérabilités » et la « garantie de la stabilité des systèmes » est devenu un défi de long terme auquel les gouvernements et les institutions stratégiques doivent faire face. À l'heure actuelle, les opérations de rétablissement du réseau se poursuivent, et la NSA souligne que sa capacité à assurer la sécurité nationale n'a pas été compromise par cette panne.
